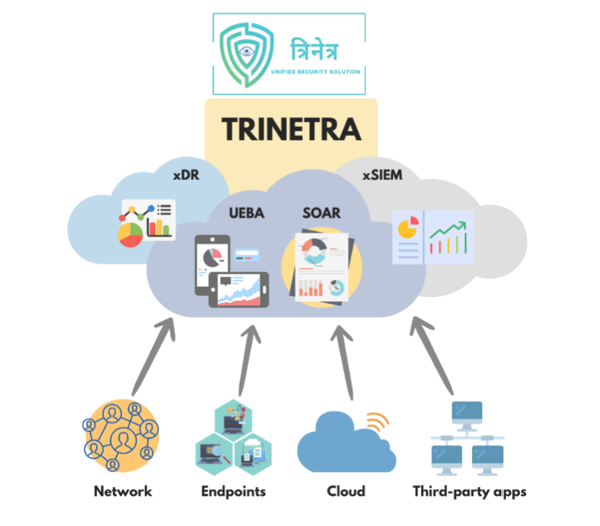
TRINETRA ENTERPRISE, भारत सरकार के सेंटर फॉर डेवलपमेंट ऑफ़ टेलीमैटिक्स (C-DOT) द्वारा एंटरप्राइज़ सिक्योरिटी के लिए बनाया गया एक स्वदेशी, यूनिफाइड AI-पावर्ड साइबर रेज़िलिएंस प्लेटफ़ॉर्म है। इसे एंटरप्राइज़ सिक्योरिटी में लगातार बनी हुई बिखराव की समस्या को दूर करने के लिए बनाया गया था - जिसमें ज़रूरी कंट्रोल अक्सर अलग-अलग प्रोडक्ट, कंसोल और ऑपरेटिंग टीमों में बंटे होते हैं। इससे कोरिलेशन में देरी हो सकती है, विज़िबिलिटी गैप बन सकते हैं और घटनाओं की जांच, रोकथाम और रिपोर्टिंग में ज़्यादा मेहनत लग सकती है। TRINETRA को एक ऐसे प्लेटफ़ॉर्म के तौर पर पेश किया गया है जिसे सभी टूल्स और थ्रेट इंटेलिजेंस के साथ एक ही फ़ैब्रिक के रूप में तैयार किया गया है।
ज़्यादातर ऑर्गनाइज़ेशन के पास कई सिक्योरिटी टूल्स होते हैं, जिनमें से हर एक का अपना एजेंट, डैशबोर्ड और लाइसेंस होता है। TRINETRA इस बिखराव को खत्म करके एक सिंगल लाइटवेट एजेंट और यूनिफाइड प्लेटफ़ॉर्म देता है। इसमें एंडपॉइंट मैनेजमेंट, थ्रेट डिटेक्शन और रिस्पॉन्स, लॉग एनालिसिस, ऑटोमेटेड रिस्पॉन्स, यूज़र बिहेवियर एनालिटिक्स, डेटा लॉस प्रिवेंशन और ऑडिट और कंप्लायंस रिपोर्टिंग शामिल हैं।
इसका मकसद मौजूदा साइबरसिक्योरिटी तरीकों में मौजूद कमियों को दूर करना है। इसके लिए यह कई सिक्योरिटी प्रोडक्ट वर्टिकल - जैसे एंडपॉइंट डिटेक्शन एंड रिस्पॉन्स (EDR), सिक्योरिटी इंफॉर्मेशन एंड इवेंट मैनेजमेंट (SIEM), सिक्योरिटी ऑर्केस्ट्रेशन एंड ऑटोमेटेड रिस्पॉन्स (SOAR), यूज़र एंड एंटिटी बिहेवियर एनालिटिक्स (UEBA), यूनिफाइड एंडपॉइंट मैनेजमेंट (UEM), डेटा लॉस प्रिवेंशन (DLP), सिक्योरिटी ऑडिट बेंचमार्क एंड कंप्लायंस (SABC) - की खूबियों को एक यूनिफाइड, प्रोएक्टिव सिक्योरिटी फ़्रेमवर्क में जोड़ता है।
उत्पाद वीडियो देखें
• 24x7 मॉनिटरिंग: आपके IT एसेट्स और नेटवर्क ट्रैफ़िक पर चौबीसों घंटे नज़र रखता है और संदिग्ध गतिविधि की पहचान करता है।
• बिना सिग्नेचर के पहचान: बिहेवियरल AI नए और अनजान खतरों (जैसे रैंसमवेयर, फ़ाइललेस हमले और ज़ीरो-डे एक्सप्लॉइट) का पता लगाता है।
• ऑटोमैटिक ब्लॉकिंग: अनधिकृत एक्सेस, नुकसानदायक गतिविधियों और डेटा लीक को अपने-आप रोकता है।
• तेज़ी से रोकथाम: प्रभावित डिवाइस को अलग करता है, फ़ाइलों को क्वारंटीन करता है और रैंसमवेयर से हुए बदलावों को कुछ ही सेकंड में वापस (रोलबैक) कर देता है। किसी भी नुकसानदायक कार्रवाई के लिए पहले इंसान की मंज़ूरी ज़रूरी होती है।
• अंदरूनी खतरों की पहचान: यह सीखता है कि हर यूज़र आम तौर पर कैसे व्यवहार करता है और कुछ असामान्य लगने पर अलर्ट देता है, जैसे कि किसी ऐसी जगह से लॉगिन होना जहाँ से होना मुमकिन नहीं है।
• पहले से तैयार रिस्पॉन्स प्लेबुक: 120 से ज़्यादा कोड-फ़्री प्लेबुक क्रेडेंशियल के गलत इस्तेमाल, फ़िशिंग और रैंसमवेयर जैसी आम घटनाओं को संभालती हैं।
• थ्रेट इंटेलिजेंस: C-DOT की अपनी इंटेलिजेंस और ग्लोबल स्रोतों की जानकारी को मिलाता है।
• हमेशा चालू रहने वाले ऑडिट और कंप्लायंस: सिस्टम में कमियों और गलत कॉन्फ़िगरेशन की नियमित जाँच करता है, और CIS, NIST CSF 2.0, ISO 27001 और DPDP के अनुसार ऑडिट-रेडी रिपोर्ट तैयार करता है।
• डेटा सुरक्षा: संवेदनशील डेटा को क्लासिफ़ाई करता है, USB और अन्य डिवाइस को कंट्रोल करता है, और डेटा को आपके नेटवर्क से बाहर जाने से रोकता है।
• व्यापक कवरेज: ऑडिट और कंप्लायंस सपोर्ट के साथ एंडपॉइंट, नेटवर्क, क्लाउड और डेटा सुरक्षा।
• सिंगल लाइटवेट एजेंट: कम से कम असर (हर एंडपॉइंट पर 80 MB से कम RAM और 2% से कम CPU) के साथ UEM, EDR और DLP देता है।
• व्यापक एंडपॉइंट सपोर्ट: डेस्कटॉप, लैपटॉप, वर्चुअल मशीन और सर्वर।
• तेज़ डिटेक्शन: खतरों को जल्दी रोकने के लिए एक सेकंड से भी कम समय में व्यवहार संबंधी अलर्ट।
• एंटरप्राइज़ स्केल डेटा: 100 से ज़्यादा पहले से बने पार्सर और 200 से ज़्यादा नेटिव कनेक्टर के साथ प्रति सेकंड 1 मिलियन से ज़्यादा इवेंट्स को प्रोसेस करता है।
• मज़बूत थ्रेट कवरेज: MITRE ATT&CK से मैप किया गया, जिसमें 1,500 से ज़्यादा कोरिलेशन नियम हैं जो हर हफ़्ते अपडेट होते हैं।
• इन-बिल्ट ऑटोमेशन: रिस्पॉन्स को तेज़ करने के लिए इस्तेमाल के लिए तैयार 120 से ज़्यादा SOAR प्लेबुक।
• कंप्लायंस के लिए तैयार: CIS बेंचमार्क, NIST CSF 2.0, ISO 27001, RBI गाइडलाइंस और DPDP को सपोर्ट करता है।
• सिंगल पेन ऑफ़ ग्लास: लॉग, टेलीमेट्री और थ्रेट इंटेलिजेंस के लिए एक ही कंसोल और एक ही सिक्योरिटी डेटा लेक।
TRINETRA उन संगठनों के लिए बनाया गया है जो सुरक्षा या डेटा कंट्रोल से समझौता नहीं कर सकते, जिनमें शामिल हैं:
• सरकारी विभाग और मंत्रालय जिन्हें पूरे राज्य या देश में जानकारी की ज़रूरत होती है, जबकि स्थानीय ऑफ़िस अपने सिस्टम का कंट्रोल अपने पास रखते हैं।
• बैंकिंग और फ़ाइनेंशियल सर्विस, रैंसमवेयर से सुरक्षा, अंदरूनी खतरों का पता लगाने और सर्टिफ़िकेशन नियमों का पालन करने के लिए।
• टेलीकॉम ऑपरेटर, बड़े नेटवर्क, कर्मचारियों और सब्सक्राइबर के डेटा की सुरक्षा के लिए।
• कानून लागू करने वाली एजेंसियां और सार्वजनिक सुरक्षा, संवेदनशील रिकॉर्ड की सुरक्षा और डिजिटल सबूतों को सुरक्षित रखने के लिए।
• एनर्जी, PSU और ज़रूरी इंफ़्रास्ट्रक्चर (जैसे रेलवे), जिसमें OT और SCADA एनवायरनमेंट के लिए सपोर्ट शामिल है।
• रक्षा और रणनीतिक क्षेत्र, जिसमें क्लासिफ़ाइड और एयर-गैप्ड नेटवर्क के लिए सपोर्ट शामिल है।
• शैक्षिक संस्थान और हेल्थकेयर, रिसर्च, छात्रों और मरीज़ों के डेटा की सुरक्षा के लिए।
पुरस्कार और सम्मान
• डिजिटल ट्रांसफॉर्मेशन अवार्ड 2026
• ET गवर्नमेंट डिजीटेक अवार्ड 2025
• ET टेलीकॉम अवार्ड 2025
• गोल्डन पीकॉक इनोवेटिव प्रोडक्ट/सर्विस अवार्ड 2025
• भारत साइबर सुरक्षा अवार्ड 2025
• गवर्नेंस में साइबर सुरक्षा उत्कृष्टता 2025
• टेक्नोलॉजी सभा अवार्ड्स 2024 (एक्सप्रेस कंप्यूटर), एंटरप्राइज सिक्योरिटी कैटेगरी
• एल्डन ग्लोबल द्वारा साइबर सुरक्षा के क्षेत्र में शीर्ष 50 अग्रणी संगठनों में शामिल
BFSI, कानून और प्रवर्तन एजेंसियों, राज्य पुलिस, टेलीकॉम, PSU और प्राकृतिक गैस क्षेत्रों में सरकारी और रणनीतिक एजेंसियां।